Специалисты по кибербезопасности Bitdefender обнаружили масштабную кампанию по распространению недорогих Android-смартфонов с предустановленным вредоносным ПО. Опасные программы встраиваются непосредственно в прошивку устройств ещё до их продажи, поэтому покупатель может получить заражённый телефон прямо из коробки. Среди затронутых моделей оказались Doogee S200 X и Cubot KINGKONG X, которые представлены на российских маркетплейсах. При этом наличие модели в продаже не означает, что каждый её экземпляр заражён.
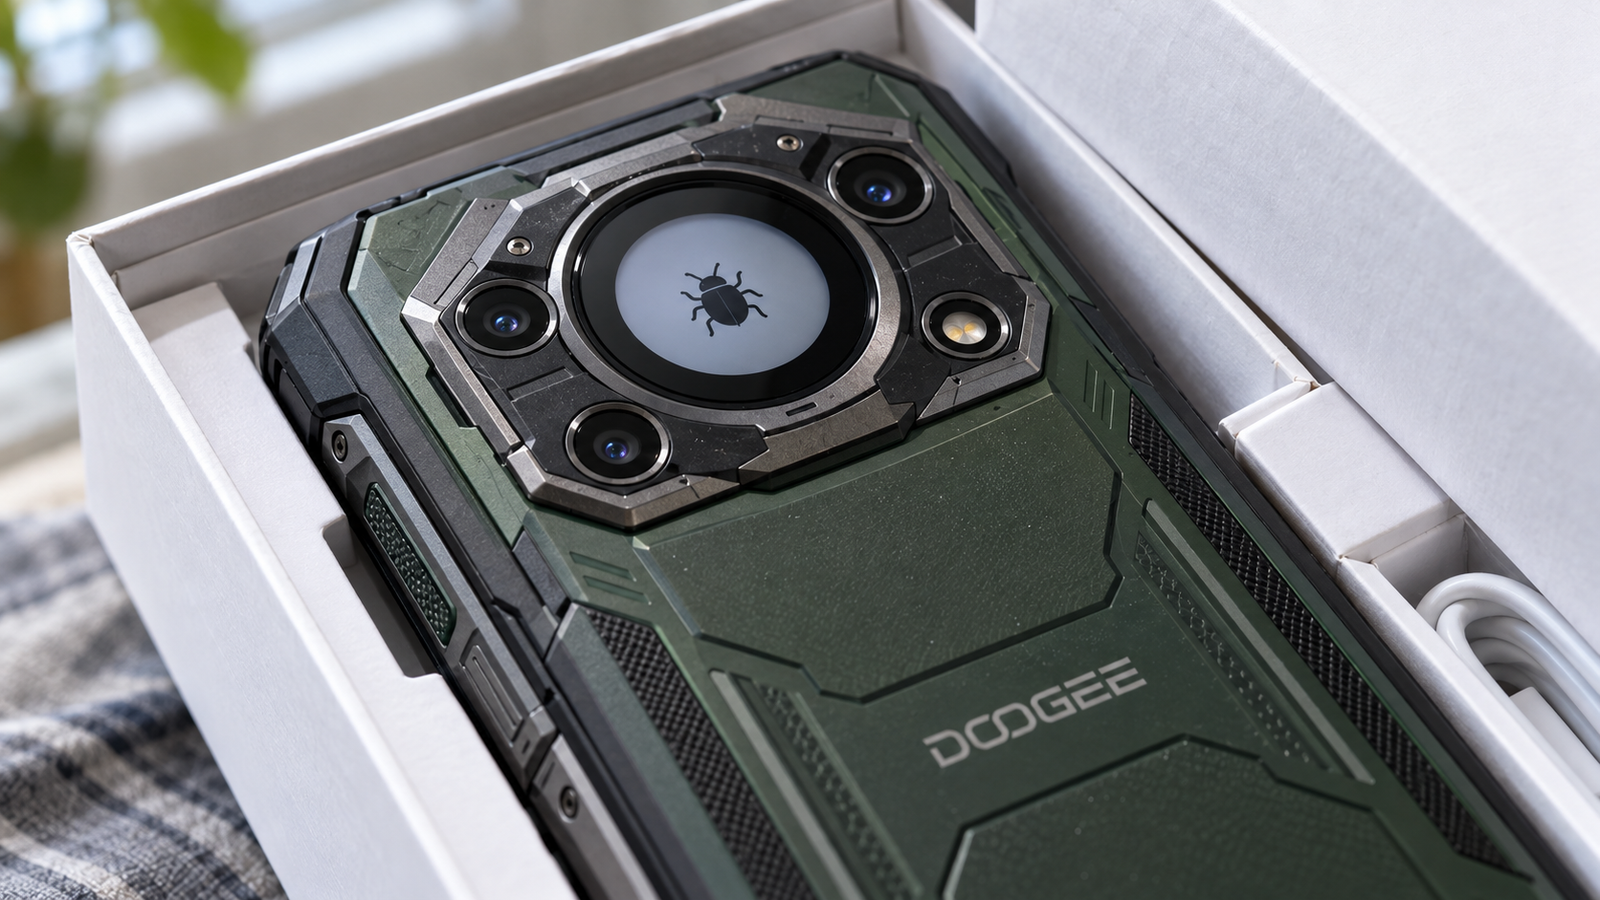
Вредоносная программа, получившая название Midnight Mimosa, маскируется под системный компонент Android и обладает расширенными правами доступа. Она способна незаметно устанавливать дополнительные приложения, управлять разрешениями и загружать программный код с удалённых серверов. При этом стандартными средствами удалить её практически невозможно, поскольку операционная система воспринимает программу как собственный компонент.
Заражённые смартфоны могут использоваться для накрутки рекламных просмотров и кликов, а также превращаться в узлы ботнета для передачи чужого интернет-трафика. Такие сети потенциально могут применяться и для DDoS-атак. Кроме того, вредоносное ПО способно получать разрешения на доступ к SMS, уведомлениям и другим функциям устройства, хотя использование этих возможностей для перехвата данных исследователи не подтвердили.
По данным Bitdefender, заражённые устройства обнаружили более чем в 150 странах. Проблема затрагивает преимущественно недорогие смартфоны на процессорах MediaTek. Помимо Doogee и Cubot, вредоносные компоненты выявили в поддельных аппаратах, выдающих себя за флагманские модели Samsung и iPhone. Наибольшее количество заражений зафиксировали в Мексике, Франции, Италии и США.
Особую опасность представляет сложность удаления вредоносного ПО. Обычный сброс настроек не устраняет проблему, поскольку программа находится в системной прошивке. Для очистки устройства может потребоваться установка проверенного программного обеспечения от производителя или отключение опасных компонентов через специальный инструмент ADB. Эксперты рекомендуют владельцам затронутых моделей проверять наличие исправлений и обращаться за помощью к производителю или продавцу.
Читайте ещё материалы по теме:
Не пропускайте наши новостиДобавьте сайт в предпочитаемые источники, чтобы видеть нас чащеДобавить в Google