«Лаборатория Касперского» обнаружила вредоносную кампанию, нацеленную на головные устройства автомобилей. Злоумышленники внедрили девять различных команд, которые позволяют загружать дополнительные модули и отображать нежелательные объявления.
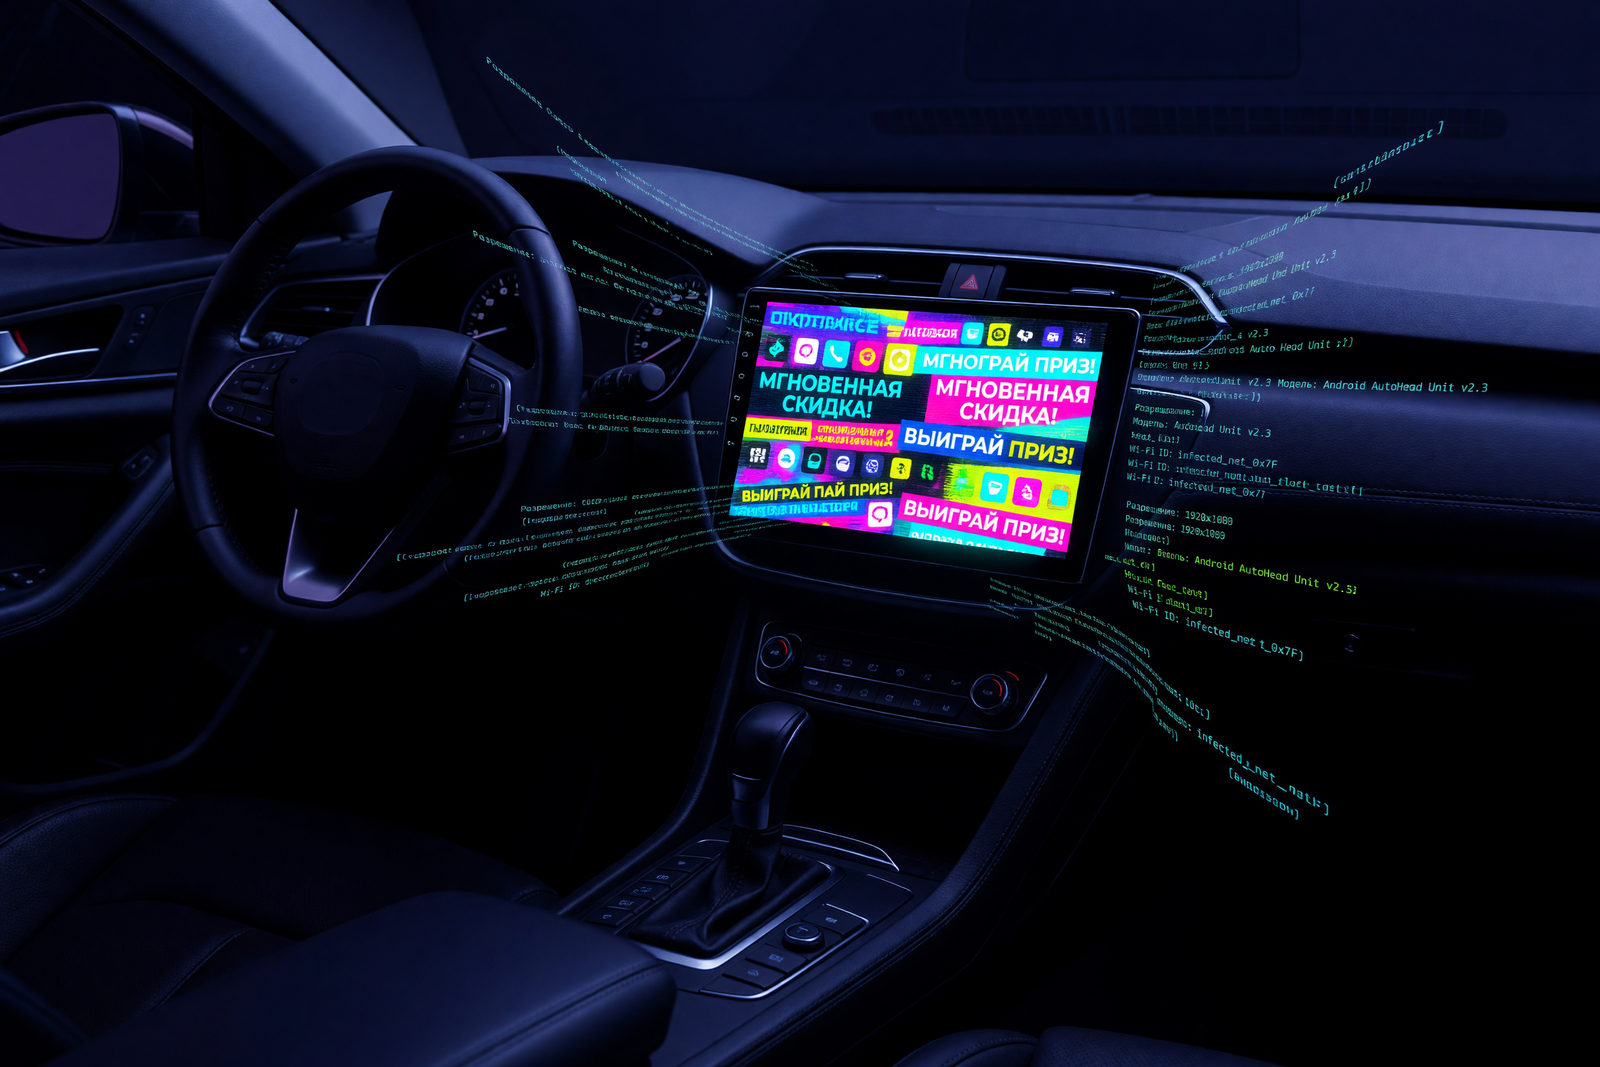
Вредоносное ПО устанавливалось как обычное приложение, но без пользовательского интерфейса, и незаметно работало в фоновом режиме. Аналитики выяснили, что программа собирала информацию об устройстве: разрешение экрана, модель, идентификатор подключённой сети Wi-Fi.
Производители мультимедийных систем часто используют Android, поскольку он позволяет удобно настраивать интерфейсы и добавлять системные компоненты, но это делает их уязвимыми для вредоносных программ.
Головные устройства редко хранят конфиденциальные данные, однако у них обычно есть слоты для SIM-карт и постоянный доступ к интернету для навигации и обновления программ. Это превращает их в потенциальный вектор атаки. Эксперты рекомендуют устанавливать приложения только из проверенных источников и следить за обновлениями системы.
Читайте ещё материалы по теме:
Не пропускайте наши новостиДобавьте сайт в предпочитаемые источники, чтобы видеть нас чащеДобавить в Google