Злоумышленники всё чаще взламывают умные устройства в домах. Они находят слабые места, подбирают пароли, загружают вредоносное ПО и превращают гаджеты в часть большой сети, управляемой хакерами. Об этом рассказал техдиректор IoT-направления МТС Николай Фомин. Он отметил, что большая часть ботнетов находится в США, Тайване, Вьетнаме, Бразилии, Гонконге и Турции.
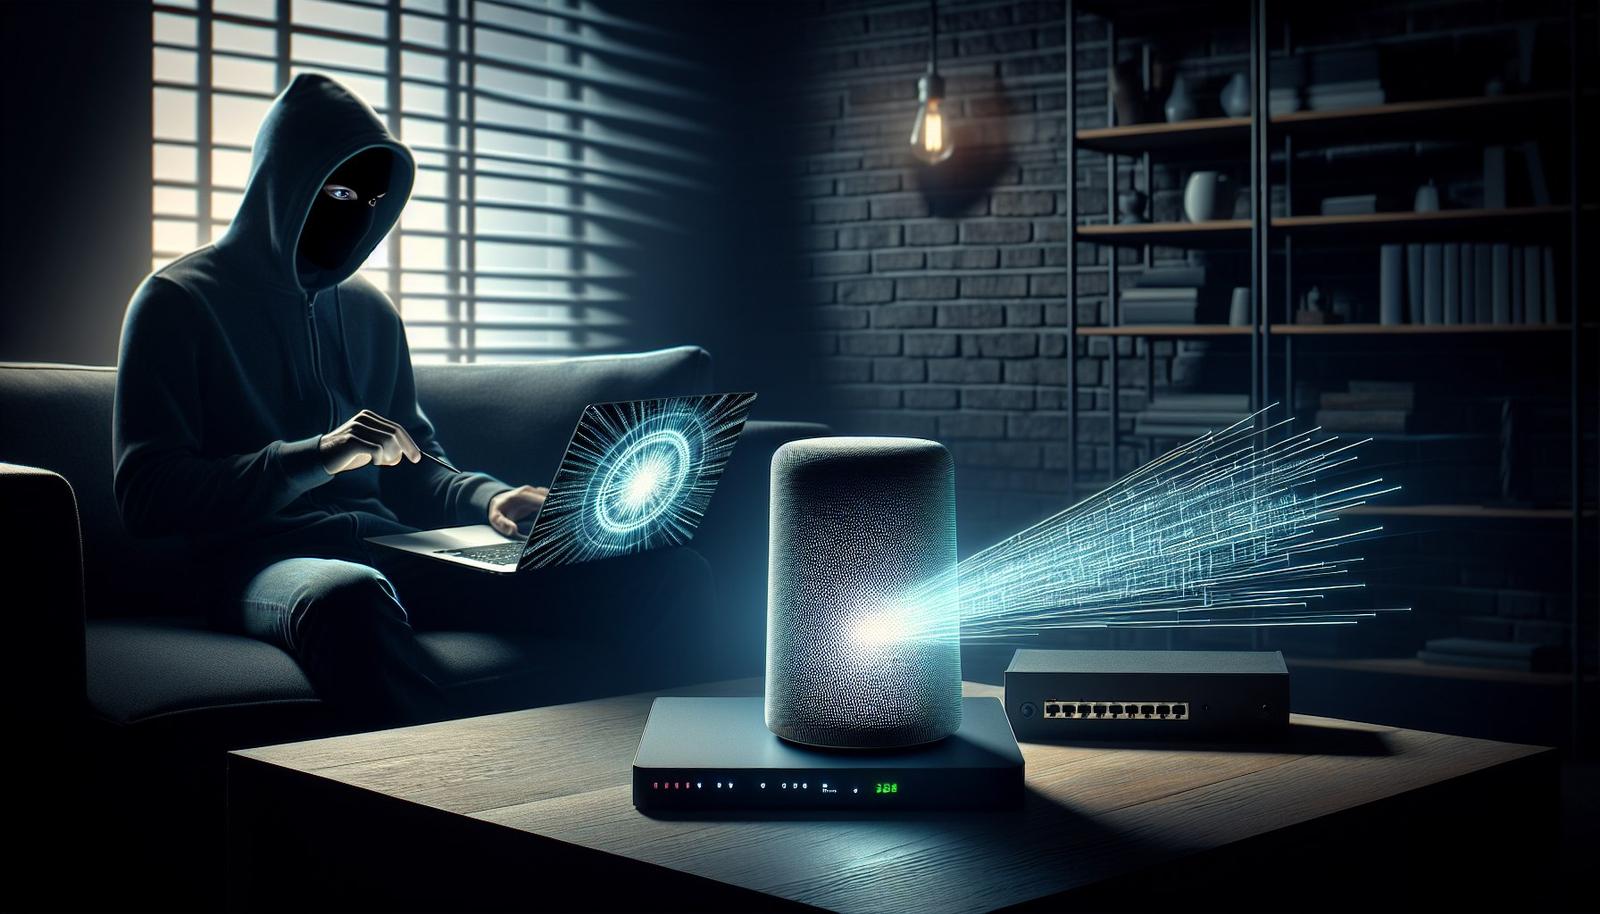
Злоумышленники получают доступ к умным устройствам и генерируют фейковые клики, искажая рекламу и ухудшая качество таргетинга и персонализации. Их основная цель - стандартные заводские настройки защиты или устаревшие версии ПО.
Они находят слабое место, подбирают пароль — заводской или тот, что вы сами установили, — или используют известные баги. После взлома злоумышленники загружают вредоносное ПО, превращая устройство в часть ботнета — сети управляемых устройств.
Сейчас, например, зафиксирована высокая активность новых ботнетов, например, Androxgh0st и Raptor Train, которые нацелены на уязвимости в устройствах интернета вещей, в особенности IP-камер.
Зараженные устройства начинают выполнять команды без ведома владельца. Например, они могут отправлять запросы на рекламные сайты, чтобы увеличить количество кликов, или устраивать DDoS-атаки, перегружая серверы. При этом пользователь ничего не замечает, ведь устройство работает как обычно.
Каждый владелец IoT-устройств может стать жертвой мошенничества и потерять контроль над своей техникой и персональными данными.
При покупке умных девайсов в квартиру пользователи нередко халатно относятся к настройкам оборудования, оставляя дефолтные учетные записи и стандартные заводские пароли, не обновляют прошивки.
Эксперт советует выбирать надёжных производителей. Они тщательно тестируют свои устройства и исправляют ошибки в программном обеспечении. Также следует сменить пароль девайса на сложный, уникальный и обновлять прошивку не реже одного раза в год, чтобы защитить устройство от уязвимостей.
Ранее хакеры нашли слабое место в защите маршрутизаторов, которые обеспечивают доступ к Wi-Fi. Это позволило шпионить за частными сетями, перехватывать личные данные и информацию о пользователях.
Читать материалы по теме:
Самая продолжительная DDoS-атака в 2024 году длилась более четырёх дней
Т-банк внедрил отечественную систему аутентификации Safetech вместо ключей Microsoft
Центробанк предупредил россиян о новом виде мошенничества
Назван российский регион с самым высоким уровнем IT-преступности
Утечки данных в России в 2024 году: доступность информации обесценивает украденные базы
Не пропускайте наши новостиДобавьте сайт в предпочитаемые источники, чтобы видеть нас чащеДобавить в Google