Los especialistas en ciberseguridad de Bitdefender han descubierto una campaña a gran escala para distribuir smartphones Android de bajo costo con malware preinstalado. Los programas peligrosos se incrustan directamente en el firmware de los dispositivos antes de su venta, por lo que el comprador puede recibir un teléfono infectado directamente de fábrica. Entre los modelos afectados se encuentran el Doogee S200 X y el Cubot KINGKONG X, que están disponibles en los mercados rusos. Sin embargo, la presencia de un modelo a la venta no significa que cada ejemplar esté infectado.
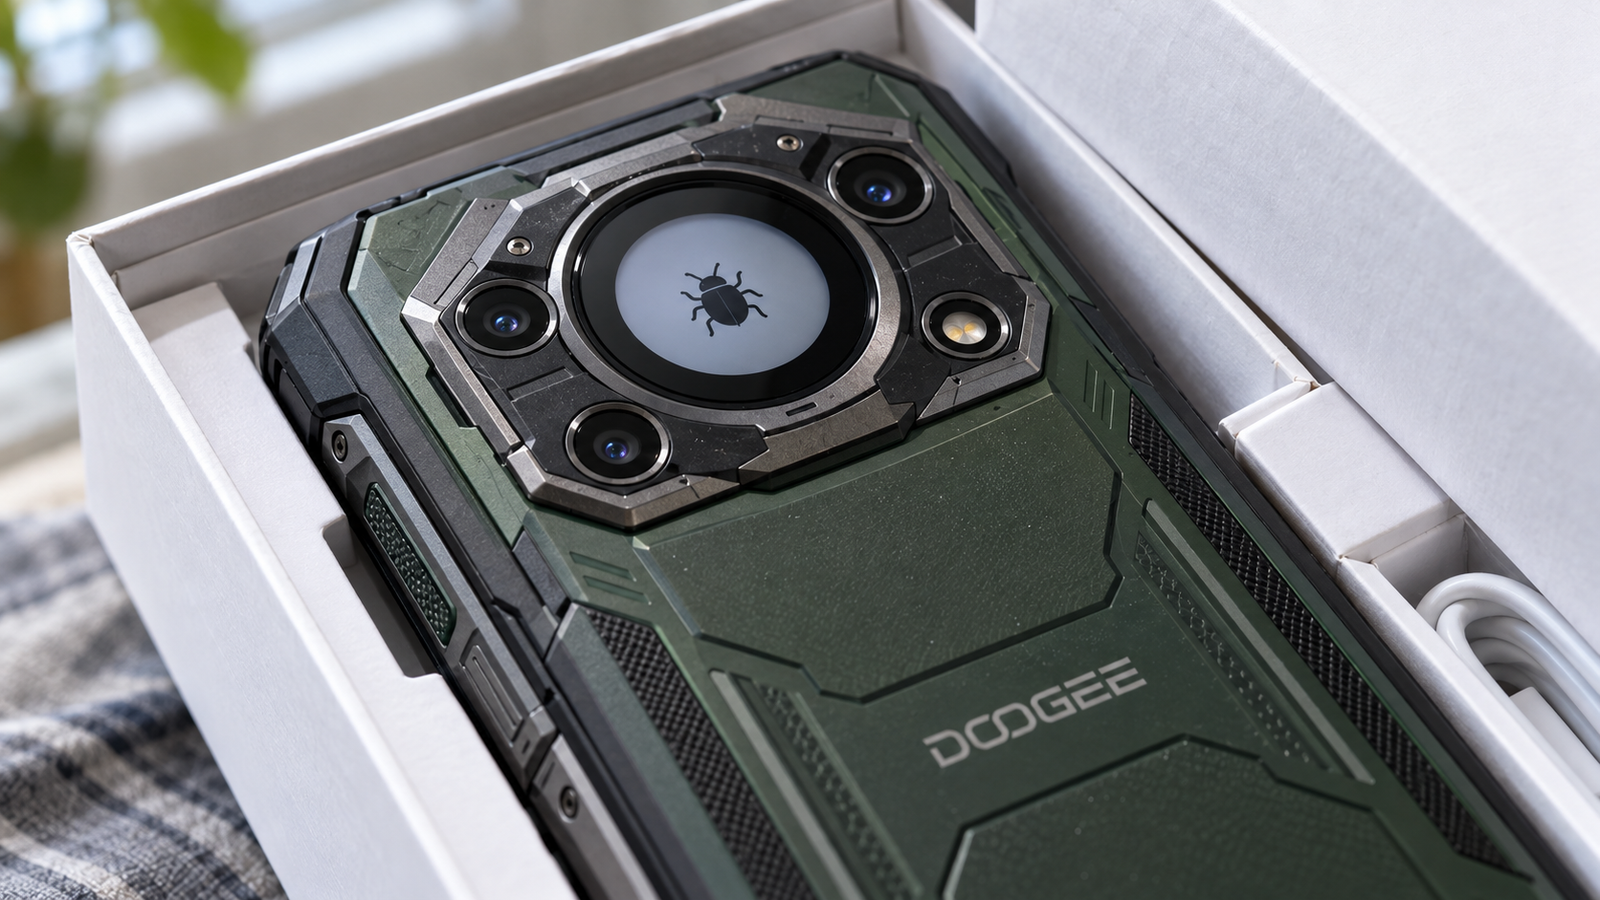
El programa malicioso, denominado Midnight Mimosa, se disfraza de componente del sistema Android y posee derechos de acceso extendidos. Es capaz de instalar aplicaciones adicionales de forma encubierta, gestionar permisos y descargar código de software desde servidores remotos. Sin embargo, es casi imposible eliminarlo con los medios estándar, ya que el sistema operativo percibe el programa como un componente propio.
Los smartphones infectados pueden utilizarse para aumentar las visualizaciones y clics de anuncios, así como para convertirse en nodos de una botnet para transmitir tráfico de internet de terceros. Dichas redes también podrían utilizarse para ataques DDoS. Además, el malware es capaz de obtener permisos para acceder a SMS, notificaciones y otras funciones del dispositivo, aunque los investigadores no han confirmado el uso de estas capacidades para interceptar datos.
Según Bitdefender, se han detectado dispositivos infectados en más de 150 países. El problema afecta principalmente a smartphones de bajo costo con procesadores MediaTek. Además de Doogee y Cubot, se han encontrado componentes maliciosos en dispositivos falsificados que se hacen pasar por modelos insignia de Samsung y iPhone. El mayor número de infecciones se registró en Mexico, France, Italy y USA.
Una particularidad peligrosa es la dificultad para eliminar el malware. Un restablecimiento de fábrica normal no resuelve el problema, ya que el programa se encuentra en el firmware del sistema. Para limpiar el dispositivo, puede ser necesario instalar software verificado del fabricante o deshabilitar los componentes peligrosos a través de una herramienta ADB especial. Los expertos recomiendan a los propietarios de los modelos afectados que verifiquen la disponibilidad de parches y busquen ayuda del fabricante o vendedor.
Leer más sobre este tema:
No te pierdas nuestras noticiasAñade este sitio a tus fuentes preferidas para vernos más a menudoAñadir en Google