МВД России зафиксировало новый способ фишинга, при котором мошенники маскируют свои письма под официальные уведомления Google. Атаки используют уязвимость, позволяющую повторно отправлять оригинальные письма с подлинного адреса no-reply@google.com, подменяя их содержание.
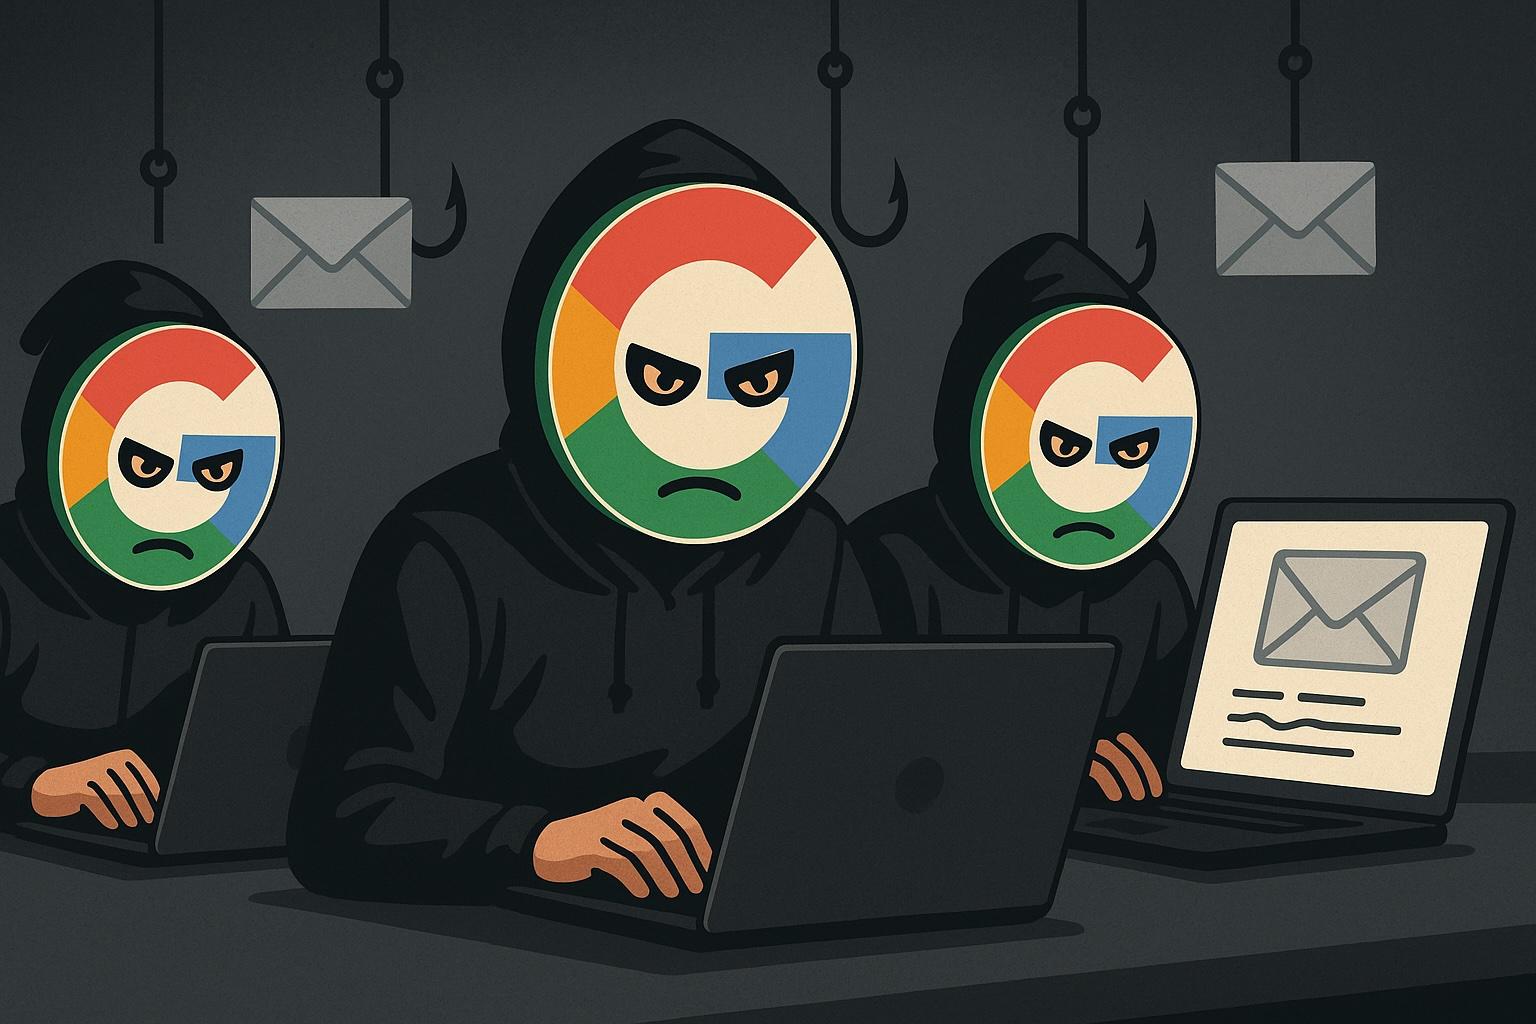
Письма содержат ссылки, ведущие на сайты, размещённые в домене sites.google.com, который принадлежит конструктору сайтов Google Sites. Поскольку все проекты в этом сервисе располагаются в поддомене google.com, получатель может не заподозрить подделку.
При переходе по таким ссылкам пользователь попадает на страницу, визуально копирующую официальные сервисы Google. Однако ввод любых данных на этих ресурсах приводит к их передаче мошенникам.
Специалисты предупреждают, что даже письма от легитимного адреса могут оказаться фальшивыми. Рекомендуется внимательно проверять содержимое сообщений и не вводить личную информацию на сайтах, даже если они размещены в домене google.com, без уверенности в их подлинности.
Читайте ещё по теме:
Крупные российские компании рассказали об основных киберугрозах
Российский банковский сектор стал главной целью фишинговых атак в 2024 году: более 50% случаев
Мошенники переключились на фишинг: злоумышленники придумали новый способ обмана с рассылками
Не пропускайте наши новостиДобавьте сайт в предпочитаемые источники, чтобы видеть нас чащеДобавить в Google