Яндекс выпустил экстренное обновление безопасности для умных колонок и телевизоров на YaOS. Причиной стала уязвимость в сертификатах eMudhra, из-за которой можно было подделывать защищённые соединения, сообщает Ferra.ru. Патч установился автоматически.
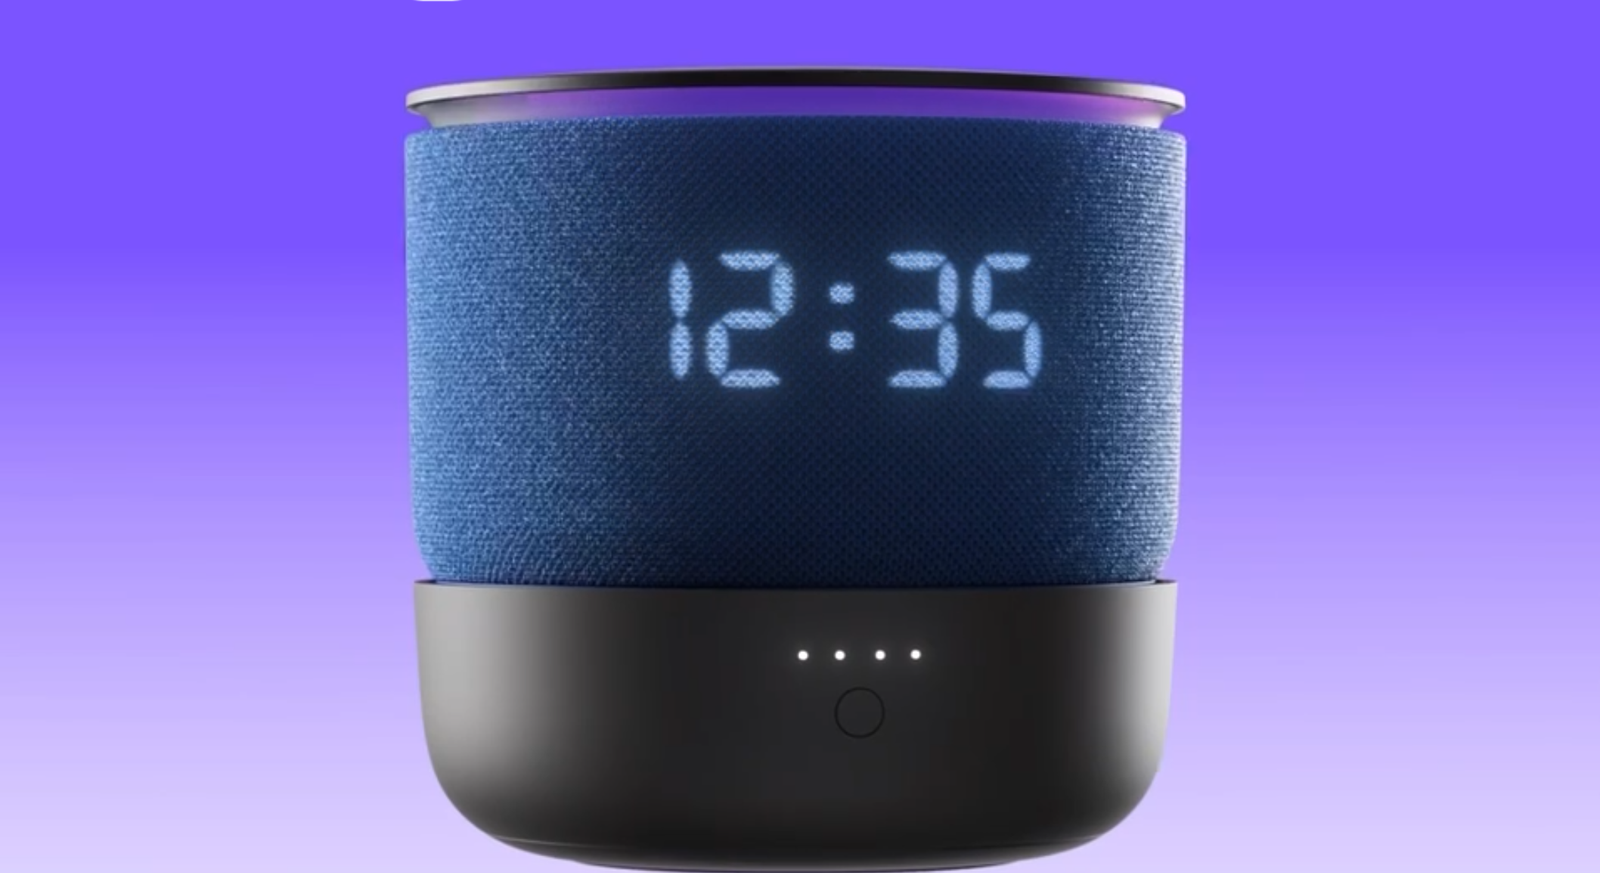
Обновление затронуло миллионы активных «Станций» и большинство партнёрских телевизоров на YaOS. Оно вышло 21–23 октября и установилось само — пользователям ничего делать не пришлось.
Проблема заключалась в компрометации закрытых ключей восьми промежуточных удостоверяющих центров. Исследователь выяснил, что ключи можно подобрать перебором: это были числа от 1 до 255. Так можно создавать поддельные сертификаты и проводить атаки «человек посередине», перехватывая и меняя трафик.
На «Станциях» уязвимость позволяла подменять конфигурацию с серверов компании. Энтузиасты использовали это, чтобы включить служебный интерфейс ADB и получить root на своих устройствах. Для атаки на чужую колонку злоумышленнику пришлось бы ещё и перехватить её сетевой трафик.
Обновление удаляет скомпрометированные сертификаты, перезаписывает уязвимые файлы и закрывает доступ через ADB. Сброс до заводских настроек вернёт уязвимую прошивку, поэтому после него нужно снова обновить устройство.
Читайте ещё материалы по теме:
Не пропускайте наши новостиДобавьте сайт в предпочитаемые источники, чтобы видеть нас чащеДобавить в Google