С 1 марта 2027 года российские банки начнут отклонять денежные переводы с устройств, на которых обнаружено вредоносное программное обеспечение. Новые требования призваны защитить клиентов от мошенников, способных перехватывать банковские данные и управлять чужими счетами. Об изменениях рассказал директор департамента информационной безопасности Центробанка Вадим Уваров.
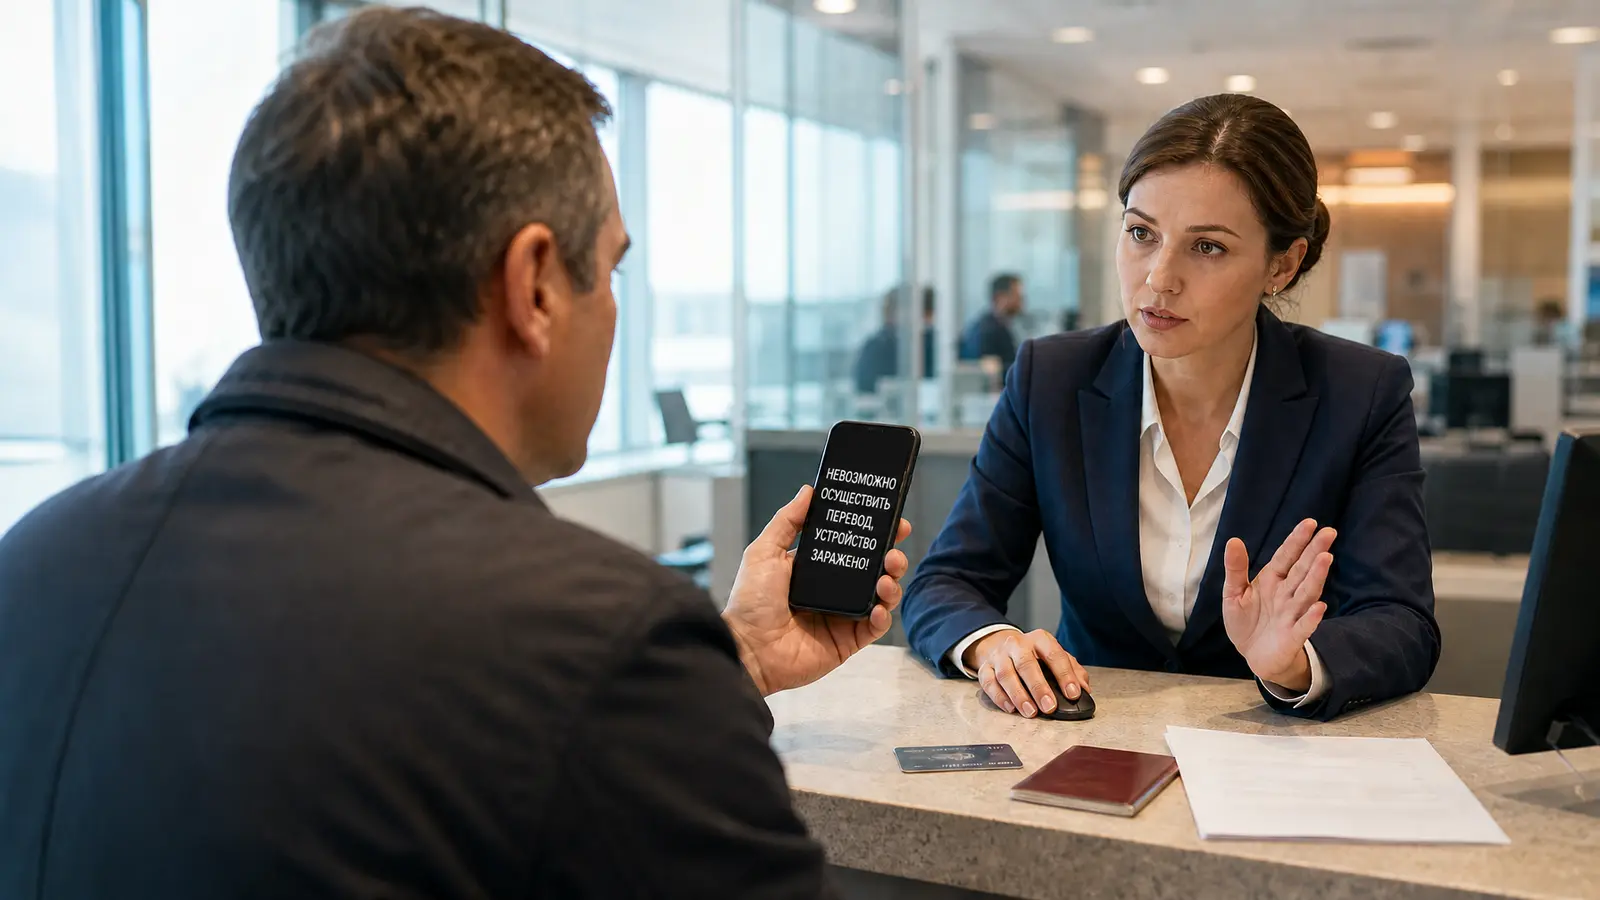
Согласно новым правилам, банки должны будут обеспечить защиту своих мобильных приложений и веб-версий от воздействия вредоносных программ. Для проверки устройства потребуется согласие пользователя. Если система обнаружит опасное ПО, финансовая организация откажет в проведении операции.
При этом деньги на счёте не заблокируют автоматически. Клиенту предложат выполнить перевод с другого, безопасного устройства или лично обратиться в отделение банка. Таким образом, ограничения будут касаться конкретных операций с потенциально заражённого смартфона или компьютера.
Изменения предусмотрены федеральным законом № 210-ФЗ от 26 июня 2026 года. В Центробанке рассчитывают, что дополнительная проверка позволит снизить риск хищений с помощью вредоносных приложений, которые преступники используют для получения доступа к банковским сервисам.
Закон также меняет сроки нахождения граждан в базе Центробанка, содержащей сведения о случаях и попытках мошеннических переводов. При первом попадании в перечень информация будет храниться один год, при повторном — три года.
Читайте ещё материалы по теме:
Не пропускайте наши новостиДобавьте сайт в предпочитаемые источники, чтобы видеть нас чащеДобавить в Google