Искусственный интеллект помог обнаружить критические уязвимости в PHP, которая поставила под угрозу сайты и интернет-магазины по всему миру. После выявления двух опасных ошибок разработчики выпустили исправления. Национальный координационный центр по компьютерным инцидентам (НКЦКИ) рекомендовал организациям критической информационной инфраструктуры проверить системы на признаки взлома и при необходимости временно ограничить доступ к сайтам. По данным Censys, которые приводят «Ведомости», около 1,5 млн российских веб-ресурсов из 3,29 млн используют версии PHP, потенциально подверженные этим уязвимостям.
Что известно об уязвимости из-за PHP
PHP — один из наиболее распространённых языков программирования для серверной части сайтов. Он позволяет обрабатывать запросы пользователей, взаимодействовать с базами данных и формировать страницы, которые затем отображаются в браузере. PHP используют интернет-магазины, корпоративные порталы и многие системы управления сайтами.
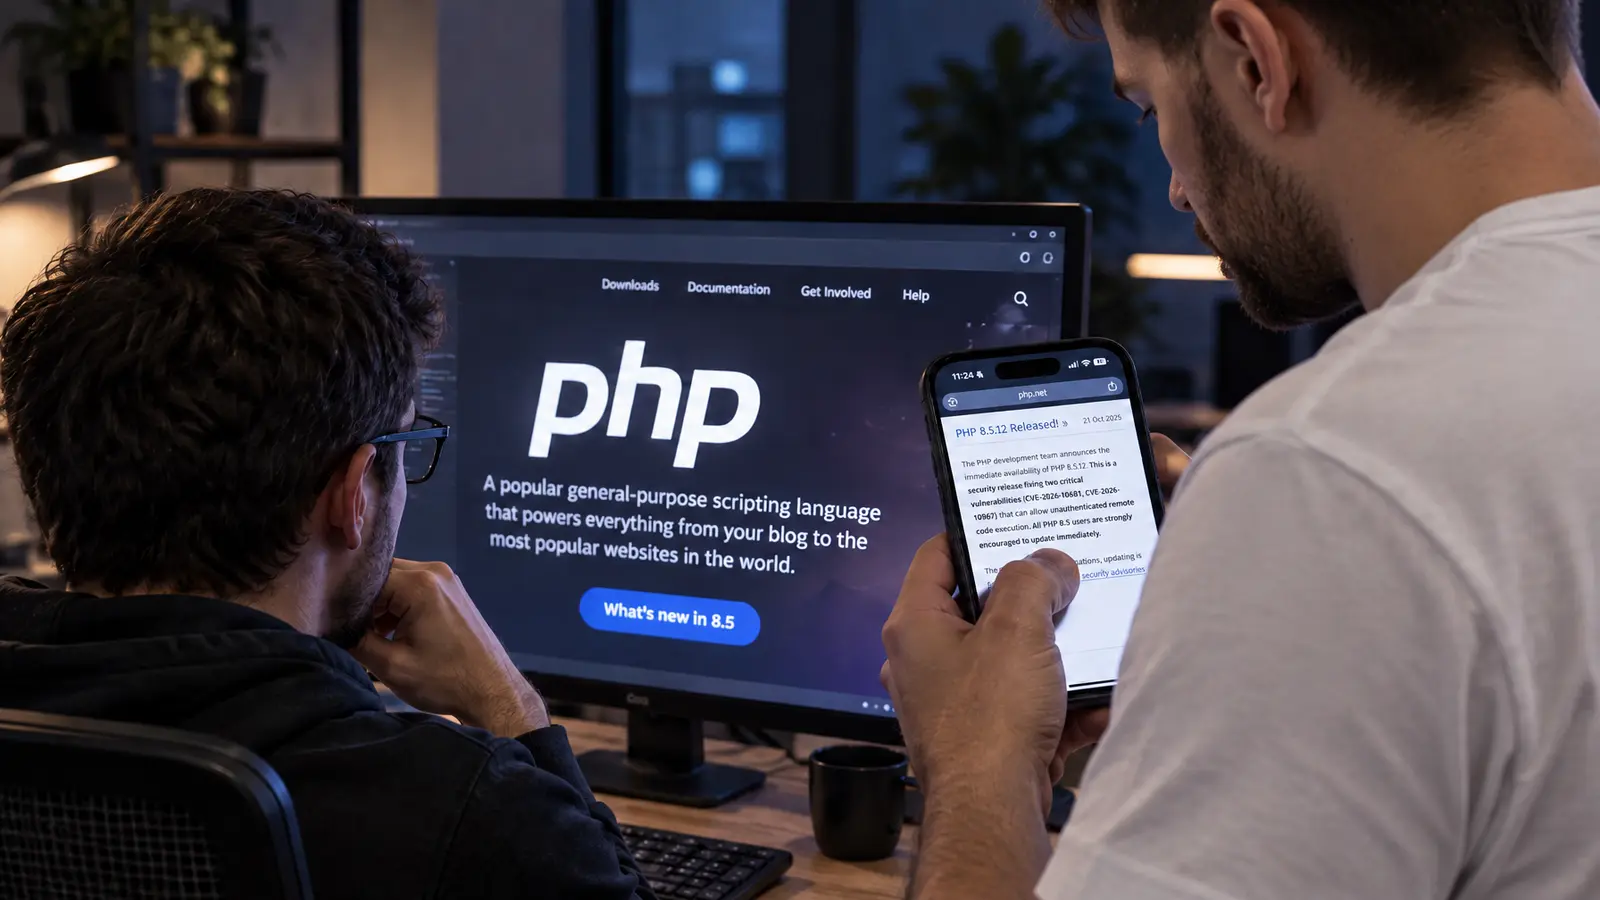
В октябре исследователи обнаружили две критические уязвимости в самом PHP. По данным Check Point, после раскрытия уязвимостей признаки атак были выявлены примерно у 10% организаций, которые отслеживали исследователи компании по всему миру. Уязвимости получили номера CVE-2026-109618 и CVE-2026-109619. Каждую оценили в 9,2 балла из 10 по шкале CVSS 4.0. Это международная система оценки опасности уязвимостей — чем выше балл, тем серьёзнее потенциальные последствия. Одну из двух уязвимостей обнаружили с помощью искусственного интеллекта.
При определённых условиях ошибки позволяют злоумышленнику удалённо запускать собственный код на сервере без авторизации, то есть без входа в систему. В результате атакующий может вмешаться в работу сайта и попытаться получить доступ к хранящимся на сервере данным.
Есть ли угрозы для российского сегмента
По данным Censys, которые приводят «Ведомости», около 1,5 млн российских веб-ресурсов из 3,29 млн используют версии PHP с известными уязвимостями. Это не означает, что все они уже скомпрометированы, однако показывает масштаб рисков. Специалисты по защите веб-приложений BI.ZONE зафиксировали первые попытки эксплуатации уязвимостей ещё до выхода исправлений. Компания также обнаружила в российском сегменте интернета около 50 тысяч потенциально уязвимых веб-приложений. Однако важно понимать, что это не означает, что все они были взломаны.
По оценке технического директора «Гарда WAF» Луки Сафонова, которую приводит РБК, уязвимости потенциально могли затронуть десятки или сотни тысяч ресурсов Рунета.
Важно понимать, что уязвим сам язык PHP, а не какая-то конкретная программа. Поэтому обновление WordPress, Drupal, Joomla или другой CMS проблему не решает — менять нужно именно PHP
Ведущий эксперт Positive Technologies Александр Леонов в разговоре с «Российской газетой» также указывал на риск для порядка полумиллиона российских ресурсов. PHP широко используется в российском сегменте интернета — по разным оценкам, на нём работает подавляющее большинство сайтов с русскоязычным контентом.
Рекомендованные меры предосторожности
Национальный координационный центр по компьютерным инцидентам (НКЦКИ) рекомендовал организациям, относящимся к критической информационной инфраструктуре, установить исправленные версии PHP, провести антивирусную проверку серверов и изучить журналы событий на предмет признаков проникновения. При обнаружении подозрительной активности предписывалось сообщить об инциденте в ГосСОПКА.
Если быстро обновить программное обеспечение невозможно, организациям рекомендовали рассмотреть временное ограничение внешнего доступа к уязвимым веб-серверам — вплоть до полного отключения сайтов. Речь идёт об информационных системах государственных органов, финансовых организаций, энергетики, транспорта, связи и здравоохранения. Письмо центра подтвердили три организации-получателя, сообщил РБК. НКЦКИ также посоветовал провести инвентаризацию всей инфраструктуры, использующей PHP, включая веб-серверы, панели управления и стороннее программное обеспечение.
Почему обновления сайта может быть недостаточно
Поскольку уязвимость находится в ядре PHP, а не в коде конкретного сайта, владельцам ресурсов на хостинге стоит уточнить у провайдера, установлены ли необходимые обновления безопасности. Самостоятельная установка патча на стороне CMS или плагинов не закрывает проблему.
Временно снизить риск атаки помогают специальные защитные системы, которые проверяют запросы к сайтам и блокируют подозрительные действия. Например, Positive Technologies добавила защиту от эксплуатации PHP2Shell в своё решение ещё до того, как появились подтверждения уязвимостей в PHP. Компания «ТризТех» также выпустила внеплановое обновление правил обнаружения угроз для своего межсетевого экрана PT NGFW. Однако эти меры не устраняют уязвимость в самом PHP.
26 октября Агентство кибербезопасности и инфраструктуры США (CISA) внесло обе уязвимости в каталог известных эксплуатируемых уязвимостей (KEV). На данный момент разработчики PHP выпустили исправления.
Читайте ещё материалы по теме:
Не пропускайте наши новостиДобавьте сайт в предпочитаемые источники, чтобы видеть нас чащеДобавить в Google